De zorgen over cyberveiligheid rond slimme apparaten zijn na de bekendwording van kwetsbaarheden in de programmeertaal PHP groot, maar volgens experts en het Nationaal Cyber Security Center (NCSC) is het risico op grootschalig misbruik kleiner dan eerst werd gevreesd. Wel adviseren zij consumenten om updates te installeren en kritisch te kijken naar apparaten die met internet verbonden zijn.
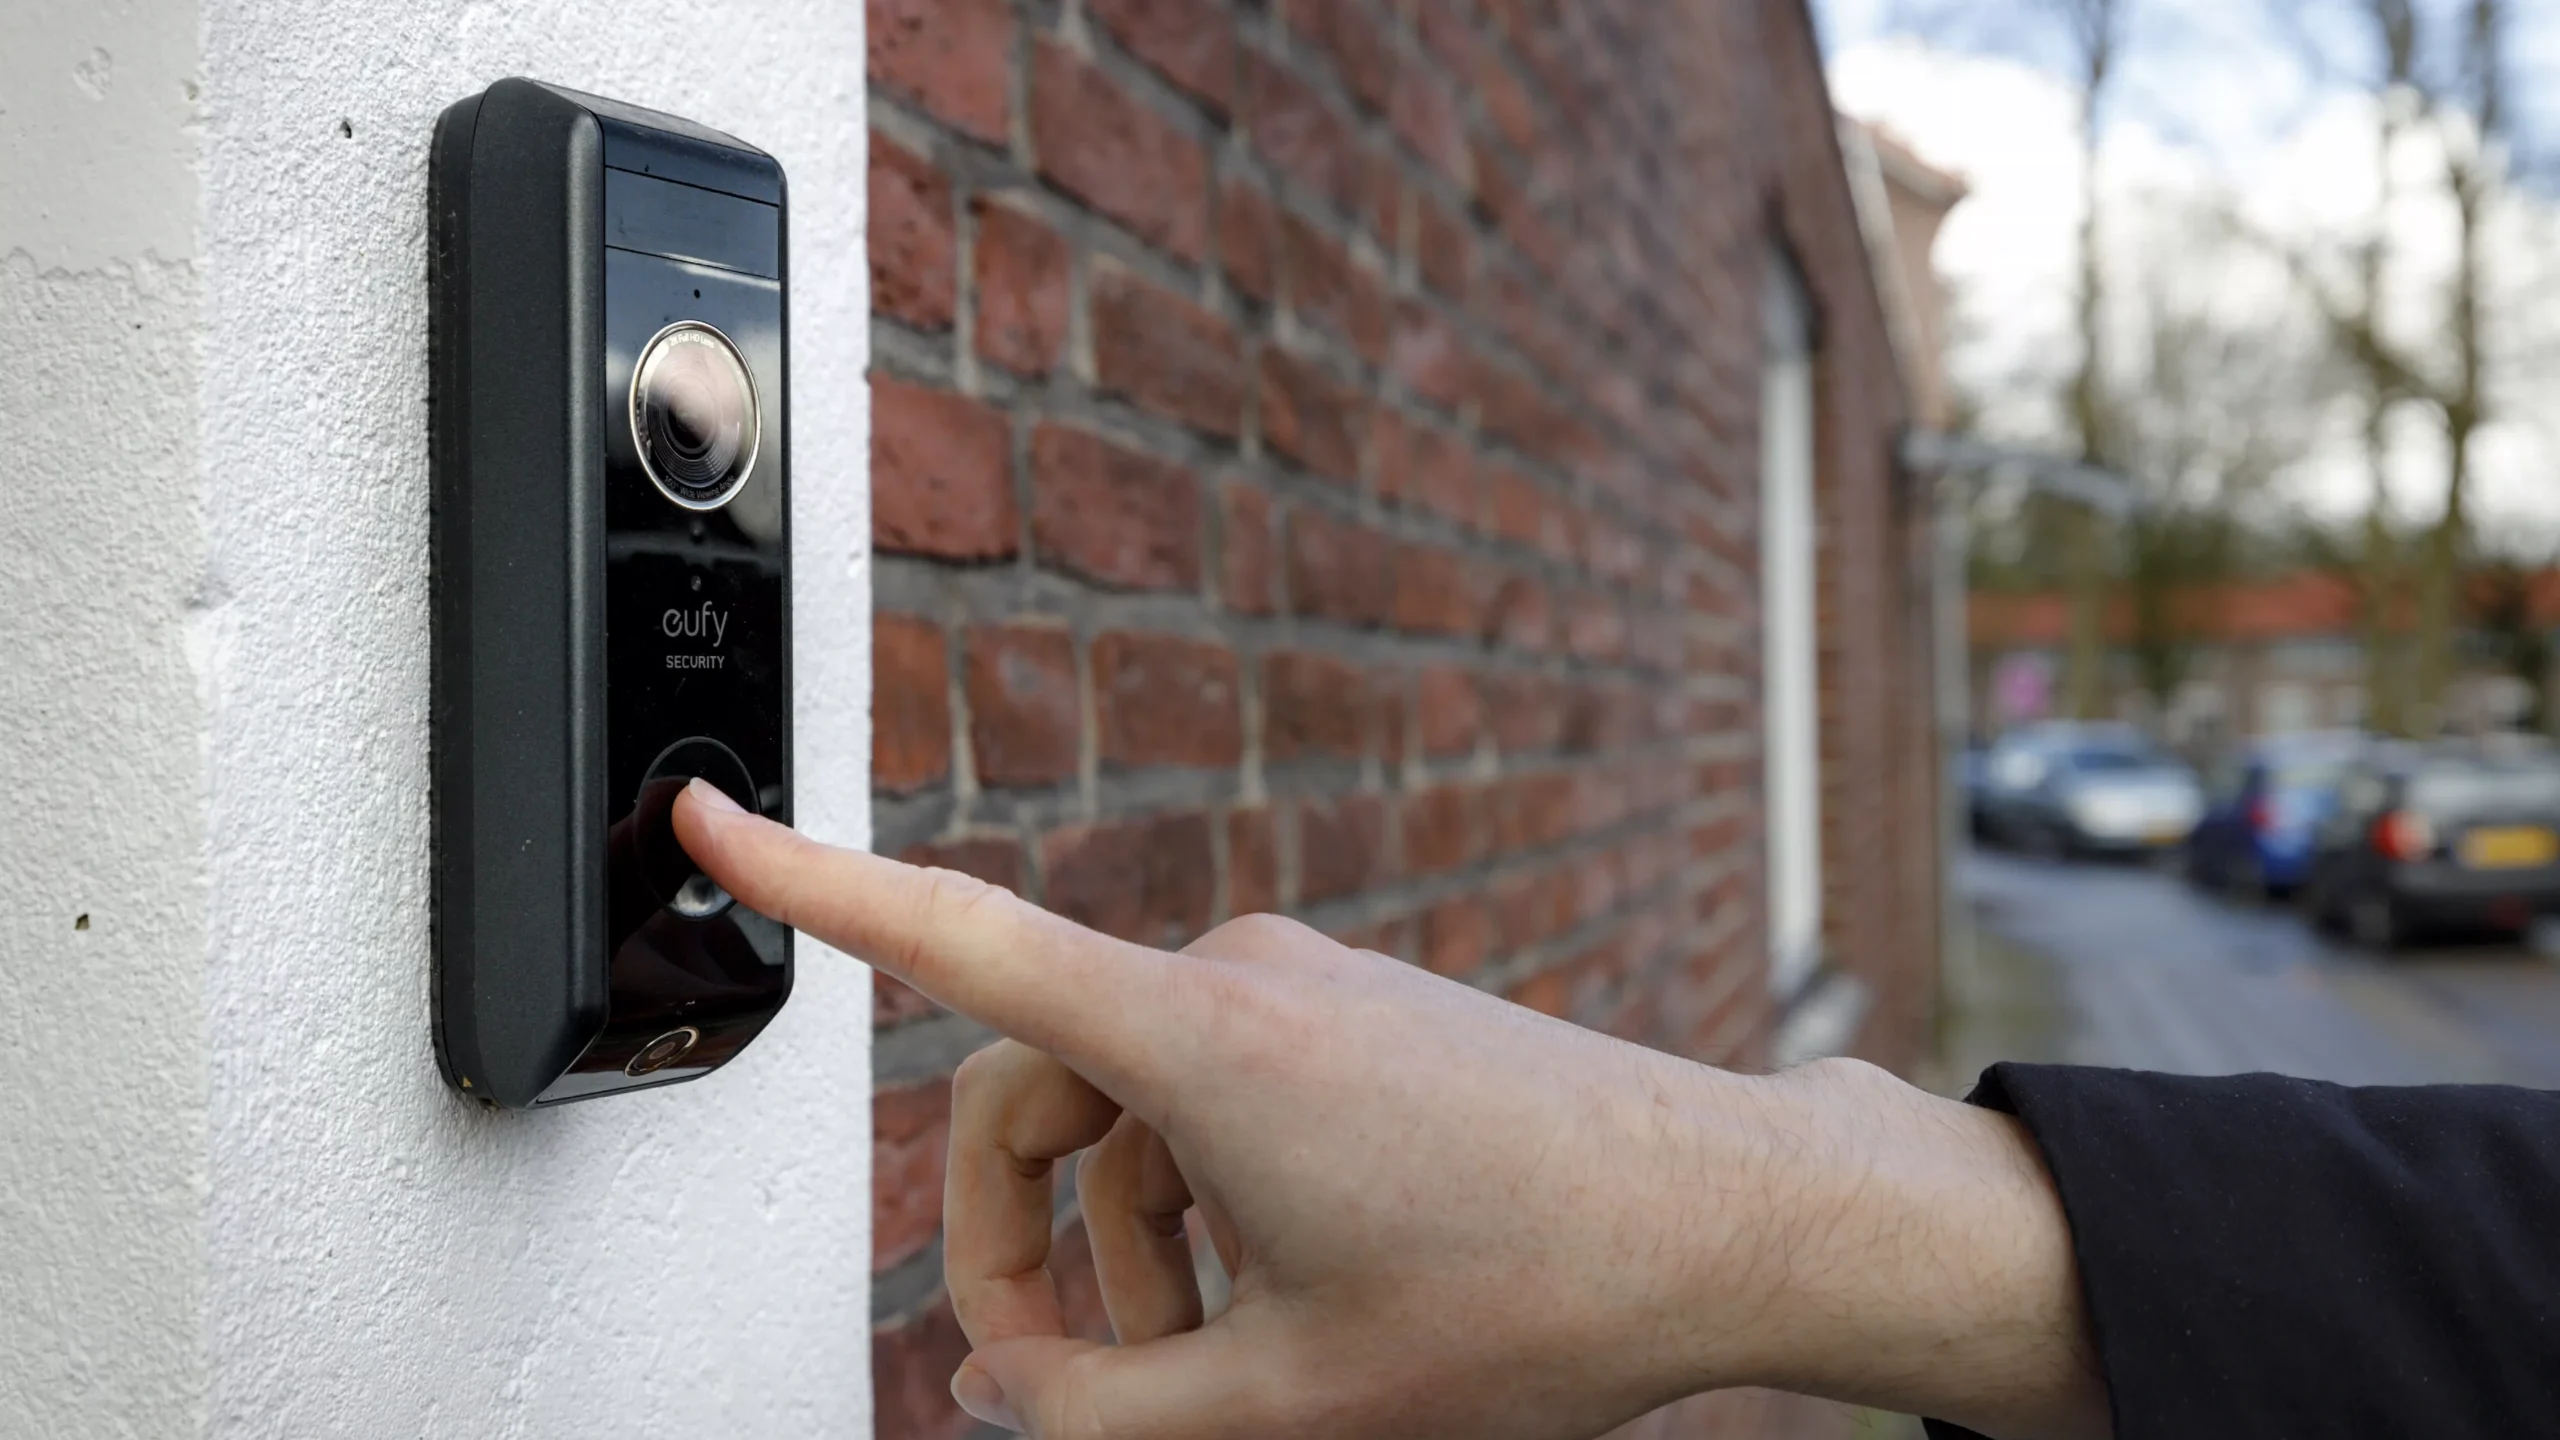
Via het PHP-lek zouden servers en websites kunnen worden overgenomen en misbruikt. Het NCSC waarschuwt daarbij dat ook in een deurbel met camera, een slimme wasmachine of een robotstofzuiger PHP kan zitten.
Juriaan Spierenburg van het NCSC zegt dat consumenten zich moeten afvragen of het nodig is al die apparaten online te hebben. Volgens hem ligt de verantwoordelijkheid voor veilige systemen vooral bij leveranciers, die hun software en apparaten moeten bijhouden.
Volgens het NCSC is misbruik van het lek lastig en is de kans op grootschalige uitbuiting kleiner dan eerder werd gedacht. Deskundigen noemen het risico op hacken van slimme huishoudelijke apparaten sowieso niet heel groot, omdat een aanvaller daarvoor eerst een verbinding met het product moet kunnen maken.
Ralph Moonen wijst erop dat de meeste slimme apparaten niet rechtstreeks met het internet verbonden zijn, maar via wifi en een router. Daar zit nog een extra schakel tussen, waardoor een aanval via het thuisnetwerk minder voor de hand ligt. Hij zegt dat het waarschijnlijker is dat een hack via een server van de fabrikant loopt dan via de consument.
Ook Daan Keuper van beveiligingsbedrijf Computest stelt dat slimme apparaten doorgaans niet eenvoudig van buitenaf te benaderen zijn.
“Je zou kunnen zeggen dat de meeste slimme apparaten een telefoon hebben om naar buiten te bellen, maar ze hebben geen nummer waarnaartoe gebeld kan worden en dan loop je dus weinig risico”
Een uitzondering kunnen NAS-systemen zijn, omdat die juist van buitenaf bereikbaar kunnen zijn. Moonen geeft als voorbeeld dat je daarmee vanaf een vakantieadres via computer of telefoon kunt inloggen om foto’s te uploaden.
Spierenburg waarschuwt ook voor verouderde apparaten die mogelijk nog een oude versie van PHP gebruiken en geen updates meer ontvangen. “Het is heel technisch”, zegt Moonen over het uitzoeken of een product PHP gebruikt, terwijl volgens hem veel bedrijven dat zelf soms al niet precies weten.
Volgens Spierenburg kunnen consumenten daarom het beste alle updates uitvoeren en slimme apparaten alleen via het eigen thuisnetwerk bereikbaar laten zijn. Als dat niet kan, kan een eigen firewall of VPN een extra laag bescherming bieden. Michel van Eeten van de TU Delft zegt in dat verband:
“In routers zit bijna geen PHP.”